phpAfterShell: PHP2Shell-Fix umgangen, neue PHP-Updates vom 19. November 2026
Der PHP2Shell-Fix vom Oktober reicht nicht: Mit phpAfterShell (CVE-2026-126714) und weiteren kritischen Lücken braucht PHP erneut ein Update. Welche Versionen sicher sind und was Website- und Shopbetreiber jetzt tun sollten.
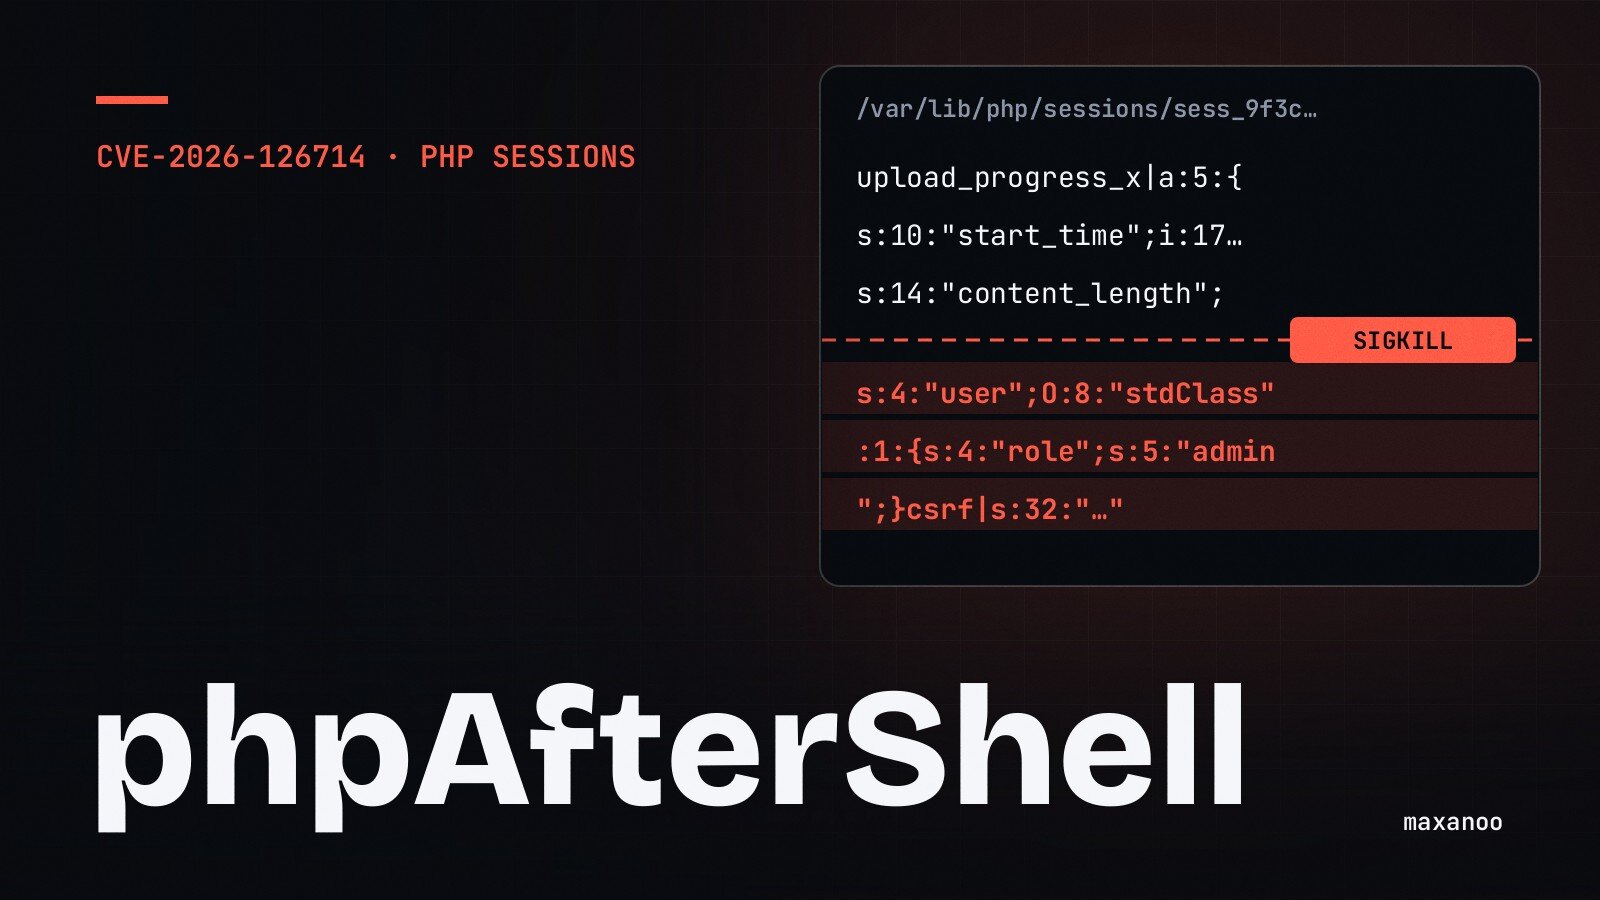
Vier Wochen nach PHP2Shell hat das PHP-Projekt am 19. November 2026 die nächsten Sicherheitsupdates veröffentlicht. Darunter ist phpAfterShell (CVE-2026-126714): eine Lücke, die den PHP2Shell-Fix vom Oktober auf einem anderen Weg umgeht. Dazu kommen zwei Fehler, die der Oktober-Patch übersehen hat. Insgesamt schließen die Releases rund 20 CVEs, die meisten mit 9,2 (CVSS 4.0) als kritisch bewertet.
Kurz gesagt
Läuft Ihre Website oder Ihr Onlineshop mit PHP, etwa mit WordPress, Magento, Shopware oder einem anderen PHP-CMS, betrifft Sie das. Das Update vom Oktober reicht nicht mehr. Lassen Sie PHP auf eine der unten genannten Versionen aktualisieren oder fragen Sie Ihren Hoster, wann er das tut. Wenn sich bei Ihnen niemand darum kümmert, helfe ich gern. Angriffe auf die neuen Lücken sind bisher nicht bekannt. Bei PHP2Shell kamen sie allerdings innerhalb weniger Tage.
Die Updates
- PHP 8.5 → 8.5.13
- PHP 8.4 → 8.4.28
- PHP 8.3 → 8.3.37
- PHP 8.2 → 8.2.36
- PHP 8.6.0, am selben Tag erschienen, enthält die Fixes bereits.
Die Oktober-Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 sind damit nicht mehr aktuell. PHP 8.1 und älter bekommt vom PHP-Projekt keine Updates mehr, und PHP 8.2 erreicht am 31. Dezember 2026 sein Lebensende.
Linux-Distributionen spielen Fixes oft ein, ohne die Versionsnummer zu ändern. Ob ein Debian-, Ubuntu- oder Red-Hat-Paket abgesichert ist, steht im Changelog des Pakets, nicht in der Versionsnummer. Am Abend des 19. November gab es bei Debian und Ubuntu noch keine korrigierten Pakete, die offiziellen Docker-Images waren bereits aktualisiert.
Was ist phpAfterShell?
PHP speichert Sitzungen (Sessions) standardmäßig als Dateien auf dem Server. Darin steht zum Beispiel, wer eingeloggt ist. Bei Datei-Uploads kann PHP zusätzlich den Fortschritt in diese Sitzungsdatei schreiben (session.upload_progress, standardmäßig an). Dabei überschreibt PHP die Datei in zwei Schritten: schreiben und auf die neue Länge kürzen. Wird der PHP-Prozess genau dazwischen beendet, etwa wegen Speichermangel oder eines Zeitlimits, bleibt eine Mischung aus neuem Anfang und altem Rest übrig.
Die Sicherheitsforscher von depthfirst zeigen, dass ein Angreifer diesen Rest so vorbereiten kann, dass PHP ihn beim nächsten session_start() als eigene Sitzungswerte und Objekte einliest. Damit lassen sich Login-Status, Rollen oder CSRF-Tokens austauschen. Zusammen mit einem weiteren, noch nicht veröffentlichten Speicherfehler in einer PHP-eigenen Klasse wird daraus Codeausführung auf dem Server, ohne dass die Anwendung selbst eine Schwachstelle mitbringen muss. Ein Login ist für den Angriff nicht nötig.
Der PHP2Shell-Fix hatte nur eingeschränkt, welche Objekte während des Upload-Fortschritts entstehen dürfen. Das nicht atomare Überschreiben der Datei blieb. Betroffen sind deshalb Installationen mit dateibasierten Sessions und aktiviertem Upload-Fortschritt, also die Standardeinstellung. Wer Sessions in Redis oder einer Datenbank speichert, ist von phpAfterShell nicht betroffen, von den übrigen Lücken dieses Releases aber unter Umständen schon.
Was der PHP2Shell-Fix übersehen hat
- CVE-2026-129481 (PHP 8.3 bis 8.5): Use-after-free beim Aufräumen einer abgebrochenen Session. Kann PHP-Worker abstürzen lassen und möglicherweise zur Codeausführung führen.
- CVE-2026-129182 (nur PHP 8.5): Use-after-free über einen Fehlerzustand, der nach dem Ende einer Anfrage erneut befüllt wird. Hängt eng mit CVE-2026-109619 aus dem Oktober zusammen.
Weitere kritische Lücken im selben Release
- CVE-2026-115560: Unterschiedliche Session-Serializer können zu Codeausführung führen. Laut CSIRT Italia gibt es dazu einen öffentlichen Proof of Concept. Für diese Lücke hatte PHP schon im Oktober empfohlen, den Upload-Fortschritt abzuschalten.
- CVE-2026-129496 (Date-Erweiterung): Use-after-free, aus der Ferne und ohne Login auslösbar.
- CVE-2026-129289 (PHP-FPM): Anfragen können sich vermischen, wenn der Webserver FastCGI-Verbindungen wiederverwendet, etwa nginx mit
fastcgi_keep_conn onoder Apache mitenablereuse=on. - CVE-2026-129474 (PHP 8.5): Use-after-free, die zu Codeausführung führen kann.
- Dazu Fehler in SOAP, Phar, DOM, CGI und der URI-Erweiterung sowie eine lokale Rechteausweitung in PHP-FPM (CVE-2026-129291).
Wie gefährlich ist das?
Darüber wird gestritten. PHP schreibt in seiner Vorankündigung, die kritischen Lücken setzten eine vom Standard abweichende Konfiguration oder ungewöhnliche Setups voraus. depthfirst widerspricht: phpAfterShell funktioniere mit Standardeinstellungen. Einfach ist der Angriff nicht, er braucht mehrere Versuche und muss auf den Zielserver abgestimmt werden. Die vollständige Angriffskette hat depthfirst noch zurückgehalten.
Ausnutzungen der neuen Lücken sind bisher nicht bekannt. PHP2Shell wurde dagegen schon wenige Tage nach dem Patch angegriffen und steht seit dem 26. Oktober im Katalog aktiv ausgenutzter Lücken der US-Behörde CISA. Ich würde nicht darauf wetten, dass es diesmal länger dauert.
Bin ich betroffen? So prüfen Sie Ihre PHP-Version
Ohne technischen Zugang: Fragen Sie Ihren Hoster oder Ihre Agentur, welche PHP-Version Ihre Website ausführt und ob die Updates vom 19. November eingespielt sind. In vielen Hosting-Oberflächen wie Plesk, cPanel oder ISPConfig steht die PHP-Version in den Einstellungen der Website. In WordPress finden Sie sie unter Werkzeuge → Website-Zustand → Bericht. Bekommen Sie von Hoster oder Agentur keine klare Antwort, sehe ich mir das gern an.
Mit Serverzugang: Prüfen Sie die Version, die tatsächlich Webanfragen beantwortet, nicht nur php -v auf der Kommandozeile. CLI und PHP-FPM können verschieden sein. Bei Distributionspaketen zählt das Changelog des Pakets (Stichwort CVE-2026-126714).
Was Sie jetzt tun sollten
- Update einspielen auf 8.5.13, 8.4.28, 8.3.37, 8.2.36 oder 8.6.0, über Ihre Paketquelle (Distribution, Ondřej-PPA, Remi, Docker-Image) oder über den Hoster. Danach PHP-FPM bzw. Apache neu starten.
- Bis dahin den Upload-Fortschritt abschalten:
session.upload_progress.enabled=0in derphp.ini, im FPM-Pool oder in der Serverkonfiguration, nicht perini_set()oder.user.ini, und alle Worker neu starten. Kaum eine Anwendung braucht diese Funktion. Auch nach dem Update prüfen, ob sie irgendwo ausdrücklich eingeschaltet ist. - FastCGI-Verbindungen nicht wiederverwenden, bis gepatcht ist:
fastcgi_keep_connbei nginx bzw.enablereusebei Apache abschalten. - PHP 8.1 und älter: Das Upgrade jetzt planen. Bei Magento 2 hängt die mögliche PHP-Version an der Magento-Version, das braucht Vorlauf.
- Logs im Blick behalten: Auffällig sind gehäufte Uploads (
multipart/form-data) mit einem FeldPHP_SESSION_UPLOAD_PROGRESS, PHP-Prozesse, die während Uploads wegen Speicher- oder Zeitlimit beendet werden, und neue PHP-Dateien in Upload-Verzeichnissen.
Sie möchten das Update nicht selbst einspielen, oder auf Ihrem Server laufen mehrere PHP-Versionen und Pools? Schreiben Sie mir, dann kümmere ich mich darum.
Quellen: depthfirst: phpAfterShell · php.net: Changelog PHP 8 · php.net: Ankündigungen 2026 · The Hacker News · Precursor Security: laufende Updates. Stand: 19.11.2026, abends.